设为首页
收藏本站
去其他国家:
意大利
西班牙
德国
美国
英国
荷兰
奥地利
瑞典
更多国家
登录
注册
手机版
广告管理
使用帮助
法国
首页
分类广告
论坛
火车票
我的空间
欧橙旅行
活动
欧洲头条
论坛
luntan
首页
闲聊法国
你问我答
商家自荐区
真情秘密
宠物花草
美食天下
文学广场
亲子家庭
更多
分类广告
生活服务
华人街网
»
论坛
›
华人大家庭
›
闲聊意大利
›
#台黑客组织对大陆攻击长达15年#【#大陆网安公司揭批台 ...
返回列表
发新帖
查看:
370
|
回复:
0
#台黑客组织对大陆攻击长达15年#【#大陆网安公司揭批台组织15年黑客行径#】据
[复制链接]
一号公馆
一号公馆
当前离线
积分
3916
注册时间
2024-6-19
最后登录
1970-1-1
在线时间
小时
雷达卡
发表于 2025-3-19 15:26:41
来自手机
|
显示全部楼层
|
阅读模式
马上注册,结交更多街友,享用更多功能,让你轻松玩转华人街。
您需要
登录
才可以下载或查看,没有账号?
快速注册
×
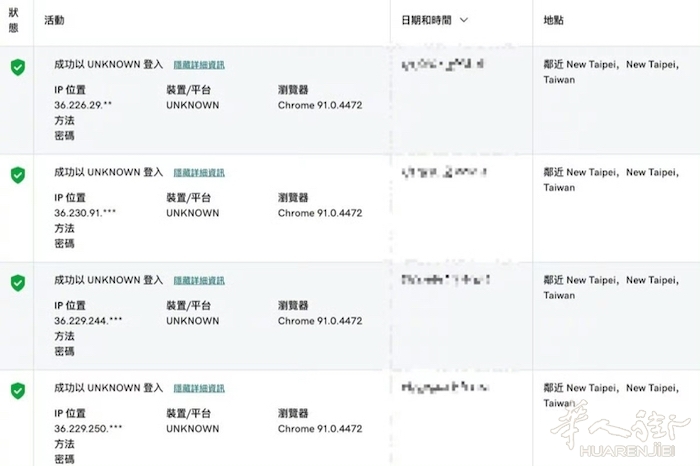
#台黑客组织对大陆攻击长达15年#【#大陆网安公司揭批台组织15年黑客行径#】据台湾联合新闻网3月18日报道,就在大陆国安部17日公布台湾资通电军四名人员照片和个人信息,称将依“惩独22条”终身追责的同一天,大陆资安公司奇安信也发布台湾骇客组织“毒云藤组织(APT-Q-20)”已经对大陆政府、军事、国防、科研等机构,使用鱼叉邮件攻击和水坑攻击等手段实施APT攻击长达15年。
根据奇安信官网介绍,奇安信科技集团股份有限公司成立于2014年,专注于网络空间安全市场。
奇安信17日发布题为《低技术武器+持久战策略:台湾黑客组织15年对大陆网络攻击实录》的报告指出,“毒云藤组织(APT-Q-20)”是奇安信于2015年6月首次披露的,归属于台湾的APT组织,其最早的活动可以追溯到2007年。
2018年2025年,毒云藤组织利用大陆最常使用的社交软件、邮箱系统、以及政府机构网站、军工网站、高等院校网站等进行了大规模的仿制,目的是尽可能多地获取目标的个人信息,为后续窃取大陆情报信息做准备。
报告称,毒云藤组织攻击主要分为钓鱼网站攻击和钓鱼邮件攻击。在钓鱼邮件攻击中,毒云藤主要伪装成多种具有鲜明特色的角色如智库类目标、军民融合产业园、军事杂志、公务员类猎头公司、军工等。
经奇安信大数据监测发现,毒云藤组织近年来持续使用大量Nday漏洞(已公开的漏洞武器),针对大陆各类设备进行漏洞攻击,并利用这些设备作为攻击其他单位的跳板,或作为内网渗透的入口进行利用。
报告称,经分析发现,实际上台湾APT组织,在针对大陆的设备进行漏洞攻击的类型中,大部分为路由器、摄像头、智能家居、防火墙等的弱口令漏洞,这些攻击占比整体漏洞攻击30%的量级,因此个人和企业尤其需要对设备进行全方位的安全性加固,其中最重要的就是使用一个复杂性密码。
报告指出,从台湾整体的APT攻击活动可以看出,其攻击手段并不是特别的高明,使用的网路武器也不特别复杂,甚至还在针对大陆各类网路设备进行弱口令爆破。
然而,由于该组织会时时刻刻注册新的域名和购买服务器进行钓鱼攻击,已持续15年从未停歇,因此大陆的个人和企业,一定要防范钓鱼邮件和网站,陌生链接不随意点击,可疑附件先安全扫描;遇“紧急通知”或“中奖信息”务必核实网址和发件人真伪,同时不下载来路不明的文件或程式。
报告也提醒,台湾APT攻击组织或将持续改进武器库,整体的威胁活跃水平依旧会保持相当高的频度来持续针对中国境内开展攻击活动。尤其是随着地缘政治紧张加剧,未来可能会出现更多APT攻击进行刺探和窃取情报的行动。对于台湾APT组织威胁,绝不能放松警惕。
来自: 华人街iPhone版
回复
使用道具
举报
提升卡
返回列表
发新帖
高级模式
B
Color
Image
Link
Quote
Code
Smilies
您需要登录后才可以回帖
登录
|
快速注册
本版积分规则
发表回复
回帖后跳转到最后一页
浏览过的版块
闲聊法国
意大利你问我答
真情秘密
法国你问我答
在本版发帖
扫描微信公众号
返回顶部
快速回复
返回顶部
返回列表


 雷达卡

 发表于 2025-3-19 15:26:41
 提升卡